PHP2Shell и React2Shell — критические уязвимости удалённого выполнения кода
Что известно о PHP2Shell (CVE-2026-109618 и CVE-2026-109619): хронология событий, что проверить в логах и какие временные меры доступны. Плюс параллели с React2Shell и то, что действительно помогает защититься.

PHP2Shell (CVE-2026-109618 и CVE-2026-109619)
20–21 октября 2026 года команда PHP Foundation официально сообщила о двух обнаруженных уязвимостях и выпустила исправления безопасности. Обе уязвимости получили оценку 9,2 из 10.
- CVE-2026-109618: Злоумышленник переполняет память своим запросом, из-за чего его обработка прерывается. Система в рамках очистки памяти ошибочно принимает незавершённые данные за корректные. На данном этапе появляется возможность для внедрения вредоносного кода.
- CVE-2026-109619: Use-after-free. PHP освобождает участок памяти, но продолжает обращаться к нему. Этот же участок при повторном запросе создаёт риск доступа к старым данным. Злоумышленник потенциально может извлечь из памяти ключи и другие секреты и, самое главное, добиться выполнения вредоносного кода.
Хронология событий
| Дата | Событие |
|---|---|
| Август | PHP получил сообщение об уязвимости |
| 17 октября | Amazon зафиксировала первую попытку эксплуатации уязвимости |
| 20 октября | Информация появляется на Hacker News. PHP переносит выпуск исправления с 22 на 21 октября |
| Ночь на 21 октября | Появляются первые рабочие эксплойты, хотя информация ещё находится под эмбарго. В сети публикуют видео с демонстрацией работающего эксплойта |
| 21 октября 14:00 UTC | PHP Foundation выпускает обновления безопасности |
| 21 октября | Начинаются массовые попытки атак |
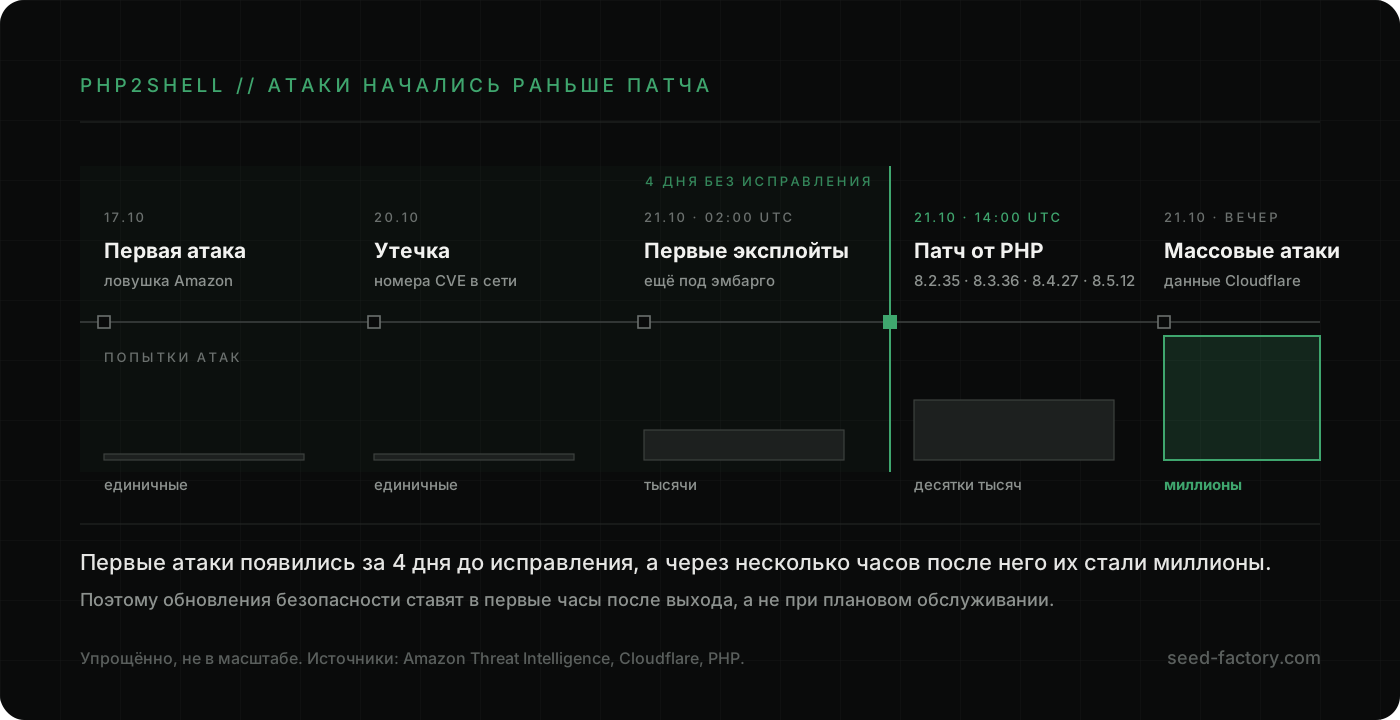
Cloudflare сообщает о тысячах попыток эксплуатации за 10 часов до публичного раскрытия уязвимостей. Впоследствии их число достигает миллионов.
Крупные хостинг-провайдеры, такие как Hetzner и DigitalOcean, уведомили клиентов об уязвимостях и необходимости установить обновления безопасности.
В Германии BSI выпустило предупреждение (Cybersicherheitswarnung) с требованием как можно скорее установить обновления. По всему миру десятки ведомств и тысячи компаний превентивно отключили свои сервисы до устранения уязвимостей.
Что делать сейчас?
Прежде всего проверьте, используется ли PHP в ваших сервисах и затронута ли установленная версия. Если да — установите обновления безопасности как можно скорее. Если не уверены — временно ограничьте доступ к потенциально уязвимому сервису из интернета до установки исправлений. Проверьте серверные логи начиная с 17 октября, а не с 21-го:
- POST-запросы с
PHP_SESSION_UPLOAD_PROGRESS - дочерние процессы
sh,curl,wgetуapache2илиphp-fpm - новые файлы
.php
Если обнаружили следы взлома, смените все пароли к базам данных, API-ключи и секретные ключи сессий. Согласно ст. 33 DSGVO, в случае утечки персональных данных следует уведомить надзорный орган (Datenschutzaufsichtsbehörde) в течение 72 часов с момента обнаружения нарушения.
Если обновиться пока невозможно, есть временные меры: memory_limit=-1 и session.upload_progress.enabled=0, после чего нужно перезапустить PHP-процессы. PHP отмечает, что эти меры не устраняют уязвимость и не делают систему безопасной.
Почему столько шума?
PHP используется повсеместно. Информация об уязвимостях утекла до выхода патча, а попытки атак начались ещё до официального выпуска обновлений безопасности.
В 2026 году мы проверили сотни сайтов малого и среднего бизнеса. 62% из них используют WordPress, TYPO3 или Joomla — CMS, работающие на PHP.
Помимо сайтов, компании используют доступные из интернета внутренние системы: CRM, бухгалтерию и клиентские порталы. Поэтому оценка Wiz, что до 70% сайтов могли находиться в зоне риска, выглядит правдоподобной.
Подобное было меньше года назад: React2Shell (CVE-2025-55182)
3 декабря 2025 года команда React раскрыла критическую уязвимость удалённого выполнения кода (RCE). Она получила максимальную оценку — 10,0 из 10 по шкале CVSS.
Под угрозой оказались сайты и веб-приложения, использующие уязвимые версии React Server Components, в том числе Next.js с App Router на базе React 19.0–19.2.0. Злоумышленники имели возможность без авторизации удалённо выполнять произвольный код на сервере, что потенциально позволяло получить к нему прямой доступ.
В тот раз атаки начались уже через несколько часов после раскрытия уязвимости.
Это повторится?
PHP2Shell — не первая и далеко не последняя угроза такого масштаба. С развитием технологий и автоматизации атаки становятся всё доступнее. Уязвимости обнаруживают всё быстрее, а время между их раскрытием и началом атак сокращается.
Что действительно поможет защититься?
- Регулярные обновления. Патчи безопасности мы рекомендуем устанавливать в первые часы после выхода, не дожидаясь планового обслуживания.
- Мониторинг и оповещения. Подозрительную активность важно обнаруживать сразу, а не после инцидента.
- Ответственный за безопасность. В Seed Factory мы берём на себя все эти задачи: отслеживаем уязвимости, своевременно устанавливаем обновления и, главное, контролируем состояние систем, чтобы снизить риски для ваших данных.