
Какую CRM выбрать: европейскую, американскую или self-hosted?
Европейская, американская или self-hosted CRM: где на самом деле живут персональные данные, кто контролирует вендора и какие обязанности по DSGVO остаются на вас. С матрицей принятия решений.

Какую CRM выбрать: европейскую или американскую? А может, проще и лучше развернуть self-hosted-решение? В этой статье мы разберём основные варианты, их преимущества и ограничения, а также предложим матрицу, которая поможет принять решение с учётом вашего бизнеса.
Важно: мы не оказываем юридических услуг (Rechtsanwalt). Всё изложенное основано на нашем личном опыте и информации из открытых источников.
Для начала определим основную проблему
Первый и главный вопрос, на который стоит обратить внимание, — это передача и хранение персональных данных за пределами ЕС.
Следующий важный вопрос — юрисдикция юридического лица, с которым вы сотрудничаете.
Но есть вопрос, который часто остаётся без должного внимания: кому фактически принадлежит это юридическое лицо и кто имеет над ним контроль? Пример — эстонская компания Pipedrive с ЦОД в ЕС, мажоритарным владельцем которой с ноября 2020 года является американская Vista Equity Partners. Это информация с официального сайта Pipedrive, из раздела Newsroom.
Американская CRM
Работать с американской CRM сегодня легально. Но никто не может ответить на вопрос, что будет завтра. Для передачи данных в США действует Data Privacy Framework (DPF), одобренный Еврокомиссией в 2023 году. Его законность уже оспаривали в суде: в 2025 году суд ЕС отклонил иск, однако это решение было обжаловано.
Сегодня для работы с американским решением необходимо соблюсти ряд условий, например:
- сертификация в списке Data Privacy Framework (DPF) — нужно проверить, участвует ли компания в программе и распространяется ли сертификация на нужный тип данных;
- AVV (Art. 28) — договор об обработке персональных данных по поручению;
- запись в VVT (Art. 30) — эту обработку персональных данных нужно задокументировать в реестре компании;
- Datenschutzerklärung (Art. 13/14) — описание обработки: как именно компания обрабатывает персональные данные, какими инструментами, с какой целью и т. д.;
- соблюдение Löschkonzept — правила жизненного цикла данных: сколько можно хранить, как и когда удалять;
- процедура по Art. 15 (и Art. 16–22) — порядок обработки запросов, если человек попросит показать, исправить или удалить его персональные данные;
- TOM (Art. 32) — технические и организационные меры, которые поставщик применяет для защиты персональных данных;
- если подходящий механизм вроде DPF использовать нельзя, передачу данных необходимо обосновать другими юридическими гарантиями: SCC (Standard Contractual Clauses) + TIA (Transfer Impact Assessment) + дополнительные технические или организационные меры защиты.
При этом остаётся остаточный риск CLOUD Act, который DPF не закрывает: даже после выполнения всех требований и применения защитных мер может сохраняться некоторый риск доступа властей США к данным.
Не все международные компании поддерживают абсолютно весь список требований, хотя большинство крупных CRM-систем без проблем выполняют действующие требования и работают на рынке ЕС. Однако возникает вопрос: если требования изменятся, сможет ли ваш поставщик им соответствовать?
Европейские варианты
С компаниями, которые находятся в юрисдикции ЕС и обрабатывают данные исключительно внутри ЕС, ситуация несколько проще. Как правило, они по умолчанию соответствуют необходимым правилам и требованиям и не требуют дополнительных проверок. У них нет сложностей, возникающих из-за передачи данных за пределы ЕС.
Тем не менее список требований к ним почти идентичен американскому: AVV (Art. 28), запись в VVT (Art. 30), Datenschutzerklärung (Art. 13/14), Löschkonzept, процедура по Art. 15 (и Art. 16–22), TOM (Art. 32).
Есть один нюанс, который может разрушить привычное представление «европейский SaaS (Software as a Service) = безопасный SaaS».
Многие европейские облачные сервисы используют серверы Amazon и привлекают субподрядчиков из США. Такие схемы не редкость, поэтому заявление «данные хранятся в ЕС» может оказаться маркетингом и не отражать действительность. Перед подписанием AVV (Auftragsverarbeitungsvertrag) лучше запросить у вендора актуальный список субподрядчиков и проверить, где они находятся и какие данные получают.
| Вендор | Юрлицо | Хранение данных | Хостер | Кто контролирует |
|---|---|---|---|---|
| Pipedrive | Pipedrive OÜ, Эстония (Таллин) | ЕС (Frankfurt/Dublin) | AWS | Vista Equity Partners (США, PE-фонд, мажоритарная доля с 2020) |
| SuperOffice | SuperOffice AS, Норвегия (Осло) | ЕС | Не установлено | Axcel (Дания); с 2025 — continuation fund при участии Carlyle AlpInvest |
| Teamleader | Бельгия (Гент) | ЕС (Dublin / Amsterdam) | AWS / Microsoft Azure (США) | Visma Group (Норвегия); контроль Visma — Hg (Великобритания) |
| Salesflare | Бельгия (Антверпен) | Бельгия | Google Cloud (США) | Частная компания |
| Odoo | Odoo S.A., Бельгия (Лувен-ла-Нёв) | ЕС (опция выбора региона) | Odoo Cloud / сторонние hosting providers | Основатели, миноритарные инвесторы из США (Summit Partners, CapitalG) |
| weclapp | weclapp SE, Германия | ЕС (Frankfurt am Main) | Не установлено | Exact (Нидерланды), контроль — KKR (США) |
Self-hosting: плюсы и минусы
Если система полностью находится и обслуживается внутри вашей собственной инфраструктуры без внешнего доступа, вопросов, связанных с внешними обработчиками и международной передачей данных, становится существенно меньше. Но self-hosted не отменяет соблюдения DSGVO (Datenschutz-Grundverordnung), потому что ваша компания по-прежнему обрабатывает персональные данные. Поэтому остаются: Datenschutzerklärung (Art. 13/14), запись в VVT (Art. 30), TOM (Art. 32), соблюдение Löschkonzept и процедура по Art. 15.
При SaaS технической частью в основном занимается поставщик, при self-hosted эта ответственность переходит к вашей компании:
- обслуживание сервера — самим следить, чтобы сервер работал, делать резервные копии, настраивать доступы и мониторинг, восстанавливать систему после сбоев и т. д.;
- обязанность обновляться — самостоятельно устанавливать новые версии программы и особенно security patches.
Проиллюстрируем необходимость регулярных и своевременных обновлений на примере трёх популярных решений. Сравним количество опубликованных для них CVE (Common Vulnerabilities and Exposures — реестр известных уязвимостей) за 2025 и 2026 годы.
| CRM | 2025 | 2026* |
|---|---|---|
| SuiteCRM | 13 | 0 |
| EspoCRM | 6 | 12 |
| Dolibarr | 3 | 36 |
По номерам CVE, OpenCVE, срез 22.09.2026.
- SuiteCRM — app.opencve.io/cve/?vendor=salesagility&product=suitecrm
- EspoCRM — app.opencve.io/cve/?vendor=espocrm
- Dolibarr — app.opencve.io/cve/?vendor=dolibarr
Число CVE измеряет дисциплину раскрытия, а не защищённость. Большое число CVE иногда говорит не только о наличии проблем, но и о прозрачности и зрелом процессе обнаружения и раскрытия уязвимостей. Для оценки защищённости полезнее смотреть шире: насколько критичны CVE (CVSS), как быстро выходят патчи, остаются ли известные уязвимости неисправленными.
Уязвимости самой CRM — лишь небольшая часть общей картины безопасности self-hosted CRM. Представим такую иерархию: CRM работает на PHP → использует базу MySQL / PostgreSQL → запросы обслуживает nginx / Apache → всё это работает в Docker-контейнере → в основании находится операционная система. У каждого из этих компонентов есть собственные уязвимости и CVE.
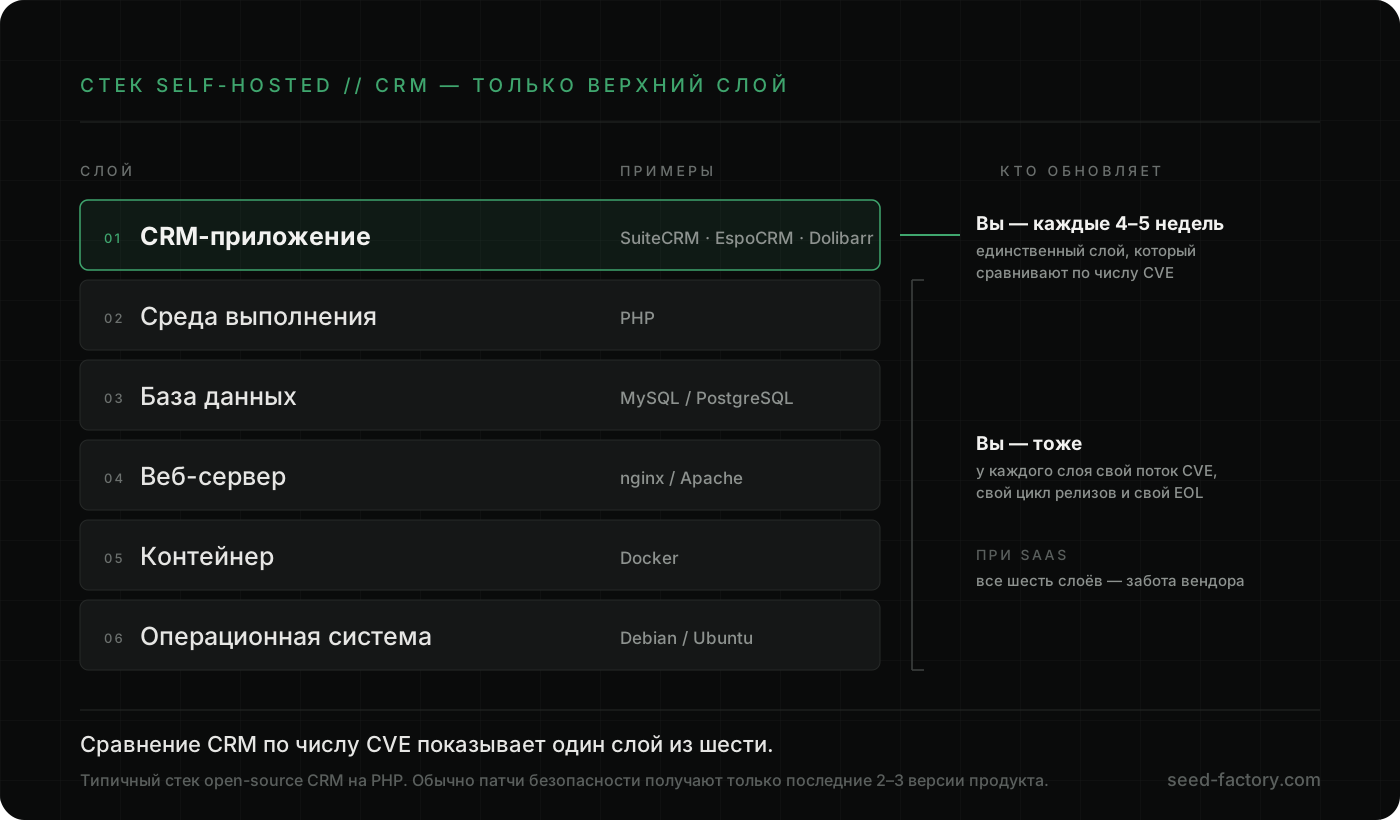
Наша цель — не напугать, а честно рассказать обо всех возможных рисках. Мы всегда заранее предупреждаем клиентов: у self-hosted open-source-решений огромные преимущества, но вместе с ними растут ответственность и нагрузка на поддержку инфраструктуры. Как правило, активно поддерживаются только последние 2–3 версии продукта. На практике это означает регулярные обновления — примерно каждые 4–5 недель — и хотя бы базовую техническую поддержку системы.
Ключевые факторы принятия решения
Однозначного ответа, подходящего всем, здесь нет и быть не может. Решение зависит от задач вашего бизнеса, требований к данным, уже используемой инфраструктуры и того, какой уровень контроля вы хотите сохранить.
С конкретными требованиями и документами поможет разобраться ваш юрист. Для большинства популярных решений можно выстроить необходимую юридическую и организационную базу: заключить соответствующие соглашения, проверить механизм передачи данных, субпроцессоров и другие условия обработки.
Если вы работаете в государственном, банковском или другом строго регулируемом секторе, этого материала будет недостаточно. Здесь мы рассматриваем выбор CRM прежде всего с точки зрения малого и среднего бизнеса. Такие компании достаточно гибки и могут выбирать решения исходя из своих нужд. Если компания уже интегрирована в определённую big tech-экосистему, продукты этой же экосистемы будут более рациональным выбором, даже если провайдер находится за пределами ЕС. Если же обязательное требование — хранение и обработка данных исключительно в ЕС, подходящих решений становится меньше, но это всё ещё вполне реальная и посильная задача.
Если для вас важно полностью контролировать инфраструктуру и данные, наиболее подходящим вариантом будет self-hosted.
Обратите внимание: в этой статье мы сознательно не сравниваем варианты по стоимости. У SaaS-решений основные расходы обычно связаны с подпиской и количеством пользователей, а у open-source self-hosted-решений структура затрат другая: хостинг, резервное копирование, мониторинг, обновления и техническая поддержка. В зависимости от размера команды и требований к инфраструктуре совокупная стоимость может оказаться как ниже, так и сопоставимой со стоимостью SaaS.
На что обратить внимание
Важно понимать, кому и каким образом CRM передаёт данные ваших клиентов. Если вы имеете дело с big tech-экосистемой, встроенных AI-функций сложно избежать. Современная CRM может использовать модели и сервисы сторонних AI-провайдеров: OpenAI, Anthropic, Google, Meta, xAI и других.
На тарифах ниже Enterprise условия обработки данных могут отличаться. Соглашение может предусматривать использование данных для улучшения собственных продуктов вендора или их обработку сторонними поставщиками. В результате в обработке участвует уже не одна компания, а целая цепочка поставщиков и субпроцессоров. Условно она выглядит так: клиент передаёт персональные данные вашей компании, ваша компания хранит и обрабатывает их у CRM-провайдера, провайдер привлекает стороннего AI-поставщика, а тот, в свою очередь, — собственных субпроцессоров. Если CRM-провайдер меняет или добавляет субпроцессора, нужно понимать, как это влияет на ваши обязательства перед клиентами и требуются ли от вас дополнительные действия.
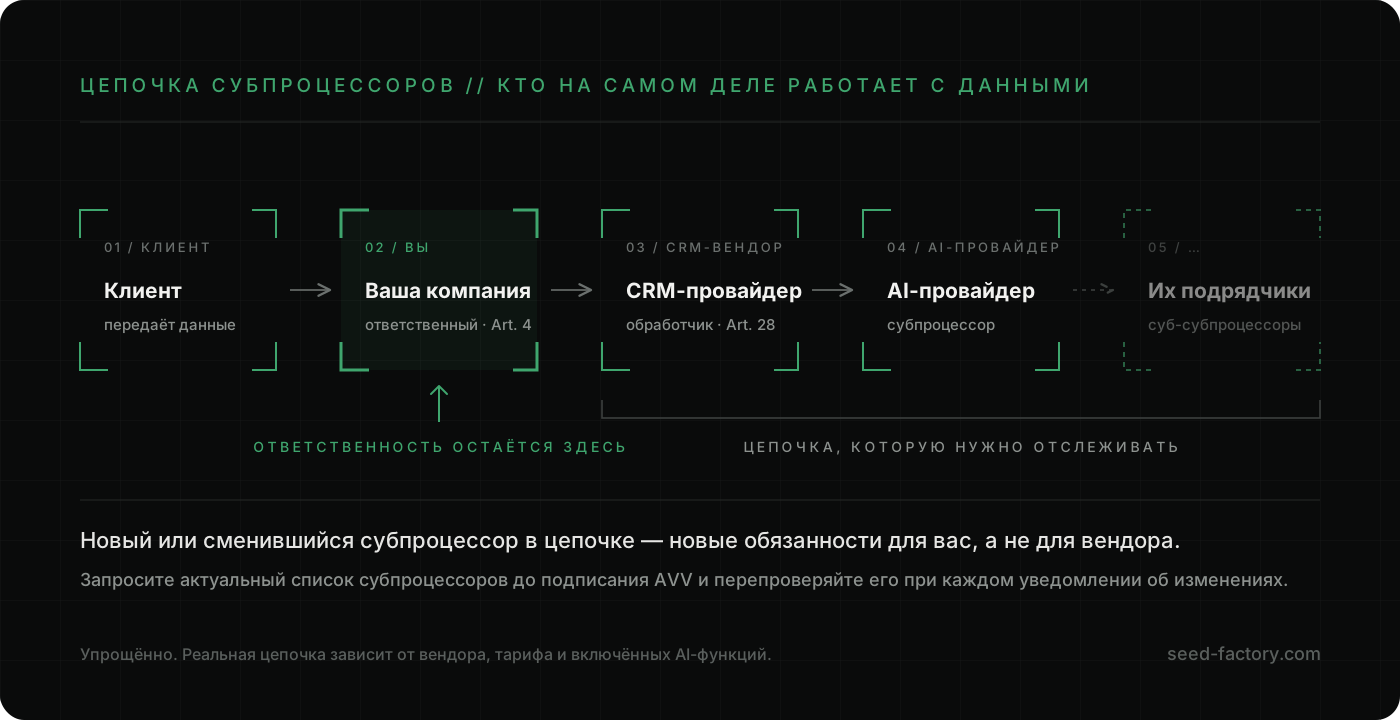
При этом ответственность перед клиентом в конечном счёте остаётся на вашей стороне. Поэтому важно следить за изменениями в цепочке обработки данных — например, за сменой или добавлением субпроцессоров — и своевременно выполнять связанные с этим обязательства по информированию, если они возникают.
Матрица принятия решений
| Критерий | US SaaS (биг-тех) | EU SaaS | Self-hosted (open-source) |
|---|---|---|---|
| Данные физически в ЕС | зависит от вендора | да | да (вы контролируете) |
| Передача в третью страну | да (нужны DPF или SCC + TIA) | нет, если вендор и его субпроцессоры в ЕС | нет |
| Остаточный риск CLOUD Act | зависит от хостера и собственника (проверять оба) | обычно нет (проверять собственника) | нет |
| Объём комплаенс-бумаг | максимальный | средний (AVV с вендором, но без DPF / SCC) | средний (AVV с вендором CRM отпадает; с хостером — остаётся) |
| Кто обновляет и патчит | вендор | вендор | вы (каждые 4–5 недель) |
| Скорость запуска | дни | дни | недели |
| Кастомизация | ограничена | ограничена | полная |
| AI-функции «из коробки» | сильные | средние | слабые (или свои) |
| Цепочка субподрядчиков | длинная, надо мониторить | короче, но тоже мониторить | под вашим контролем |
| Стоимость | абонентская | абонентская | сопоставимо (хостинг + обновления + бэкапы) |
Как мы уже говорили, наиболее подходящее решение зависит от задач бизнеса, требований к данным, существующей инфраструктуры и нужного уровня контроля. Поэтому для начала определите, что для вас в приоритете:
- Критичны экосистема Big Tech или AI-функции → рассматривайте американское решение. Предусмотрите мониторинг субпроцессоров и проверьте с юристом механизм передачи данных (например, DPF или SCC + TIA).
- Важно, чтобы данные и юрлицо находились в ЕС, а сильная кастомизация не критична → рассмотрите европейский SaaS. Перед подписанием договора проверьте собственника компании, фактическое место обработки данных и актуальный список субпроцессоров.
- Нужен полный контроль над инфраструктурой и данными → выбирайте self-hosted. Заранее оцените, кто будет устанавливать обновления, делать резервные копии и следить за новыми CVE. Если собственной технической команды нет, поддержку можно вынести на ретейнер — такую услугу мы тоже предоставляем.
- Вы работаете в государственном или банковском секторе → этой матрицы недостаточно. Для таких организаций действуют дополнительные требования, и выбор решения требует отдельного анализа.
Нужна помощь?
Мы поможем оценить варианты с учётом ваших задач, настроить необходимую инфраструктуру, оптимизировать рабочие процессы и учесть технические требования регуляторов.
В следующей статье продолжим тему выбора CRM, но уже с технической стороны: сравним конкретные решения, их возможности, ограничения и сценарии использования для разных задач бизнеса. Подписывайтесь на наши соцсети, чтобы не пропустить продолжение.