PHP2Shell und React2Shell — kritische Schwachstellen zur Remote-Code-Ausführung
Was über PHP2Shell (CVE-2026-109618 und CVE-2026-109619) bekannt ist: der Ablauf, worauf Sie in Ihren Logs achten sollten und welche vorübergehenden Maßnahmen es gibt. Dazu die Parallelen zu React2Shell und was wirklich beim Schutz hilft.

PHP2Shell (CVE-2026-109618 und CVE-2026-109619)
Am 20. und 21. Oktober 2026 hat die PHP Foundation offiziell zwei entdeckte Schwachstellen bekannt gegeben und Sicherheitsupdates veröffentlicht. Beide Schwachstellen wurden mit 9,2 von 10 bewertet.
- CVE-2026-109618: Ein Angreifer überlastet mit seiner Anfrage den Speicher, wodurch deren Verarbeitung abgebrochen wird. Beim Aufräumen des Speichers hält das System die unvollständigen Daten fälschlicherweise für gültig. An dieser Stelle lässt sich Schadcode einschleusen.
- CVE-2026-109619: Use-after-free. PHP gibt einen Speicherbereich frei, greift aber weiterhin darauf zu. Wird derselbe Bereich bei einer erneuten Anfrage wiederverwendet, besteht das Risiko, dass alte Daten offengelegt werden. Ein Angreifer kann so potenziell Schlüssel und andere Geheimnisse aus dem Speicher auslesen und — das Wichtigste — Schadcode ausführen.
Chronologie der Ereignisse
| Datum | Ereignis |
|---|---|
| August | PHP erhält eine Meldung über die Schwachstelle |
| 17. Oktober | Amazon registriert den ersten Ausnutzungsversuch |
| 20. Oktober | Die Information taucht auf Hacker News auf. PHP zieht das Update vom 22. auf den 21. Oktober vor |
| Nacht zum 21. Oktober | Erste funktionierende Exploits tauchen auf, obwohl die Informationen noch unter Embargo stehen. Im Netz kursieren Videos mit einer Exploit-Demo |
| 21. Oktober, 14:00 UTC | Die PHP Foundation veröffentlicht Sicherheitsupdates |
| 21. Oktober | Massenhafte Angriffsversuche beginnen |
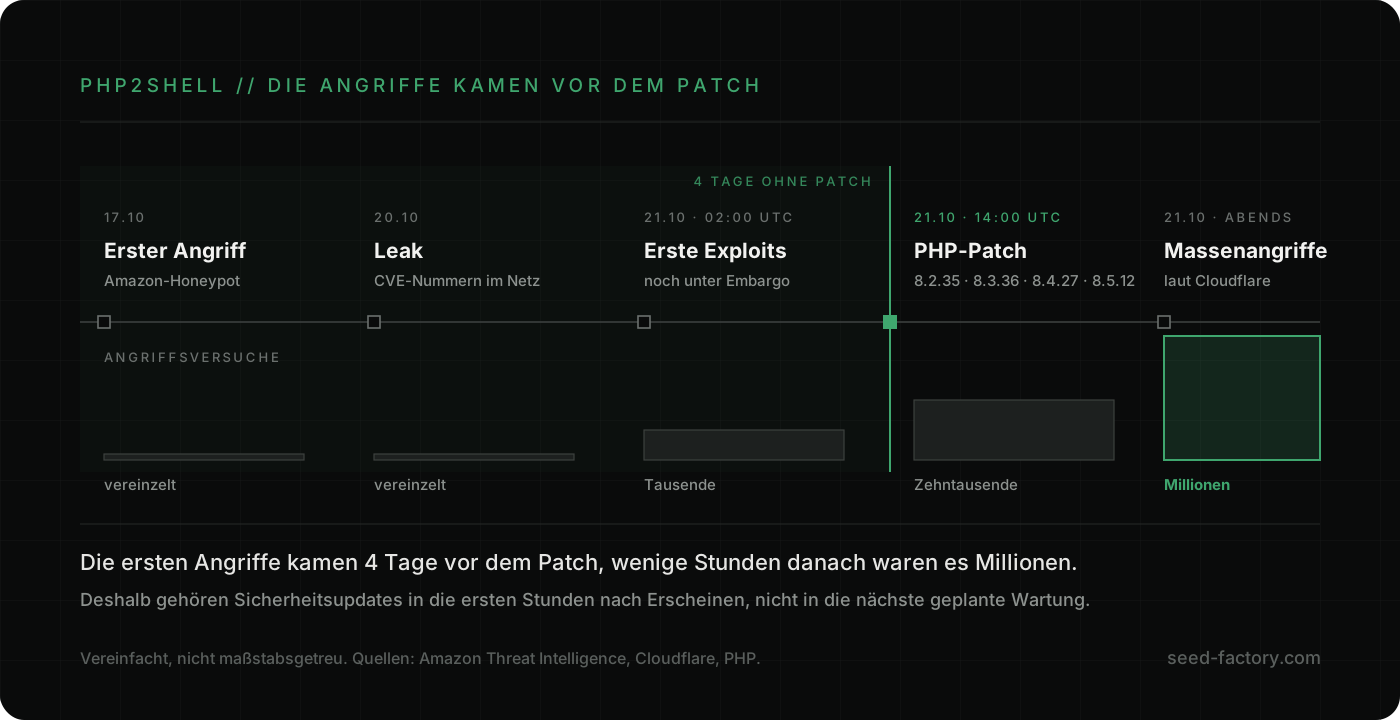
Cloudflare meldet Tausende Ausnutzungsversuche in den 10 Stunden vor der öffentlichen Bekanntgabe der Schwachstellen. Später steigt ihre Zahl in die Millionen.
Große Hosting-Anbieter wie Hetzner und DigitalOcean haben ihre Kunden über die Schwachstellen und die Notwendigkeit informiert, die Sicherheitsupdates einzuspielen.
In Deutschland hat das BSI eine Cybersicherheitswarnung herausgegeben und fordert, die Updates so schnell wie möglich zu installieren. Weltweit haben Dutzende Behörden und Tausende Unternehmen ihre Dienste vorsorglich abgeschaltet, bis die Schwachstellen behoben sind.
Was jetzt tun?
Prüfen Sie zuerst, ob in Ihren Diensten PHP eingesetzt wird und ob die installierte Version betroffen ist. Falls ja, spielen Sie die Sicherheitsupdates so schnell wie möglich ein. Falls Sie unsicher sind, schränken Sie den Zugriff auf den potenziell verwundbaren Dienst aus dem Internet vorübergehend ein, bis die Updates installiert sind. Prüfen Sie die Server-Logs ab dem 17. Oktober, nicht erst ab dem 21.:
- POST-Anfragen mit
PHP_SESSION_UPLOAD_PROGRESS - Kindprozesse
sh,curl,wgetvonapache2oderphp-fpm - neue
.php-Dateien
Wenn Sie Spuren eines Angriffs finden, ändern Sie alle Datenbankpasswörter, API-Schlüssel und Session-Secrets. Nach Art. 33 DSGVO ist eine Verletzung des Schutzes personenbezogener Daten innerhalb von 72 Stunden, nachdem sie bekannt wurde, der zuständigen Datenschutzaufsichtsbehörde zu melden.
Wenn ein Update vorerst nicht möglich ist, gibt es vorübergehende Maßnahmen: memory_limit=-1 und session.upload_progress.enabled=0, anschließend die PHP-Prozesse neu starten. PHP weist darauf hin, dass diese Maßnahmen die Schwachstelle nicht beheben und das System nicht sicher machen.
Warum so viel Aufsehen?
PHP ist allgegenwärtig. Informationen über die Schwachstellen sind vor dem Patch durchgesickert, und die Angriffsversuche begannen schon vor der offiziellen Veröffentlichung der Sicherheitsupdates.
Im Jahr 2026 haben wir Hunderte Websites kleiner und mittlerer Unternehmen geprüft. 62 % davon nutzen WordPress, TYPO3 oder Joomla — CMS, die auf PHP laufen.
Neben Websites betreiben Unternehmen aus dem Internet erreichbare interne Systeme: CRM, Buchhaltung und Kundenportale. Deshalb erscheint die Schätzung von Wiz plausibel, dass bis zu 70 % der Websites gefährdet gewesen sein könnten.
Etwas Ähnliches gab es vor weniger als einem Jahr: React2Shell (CVE-2025-55182)
Am 3. Dezember 2025 hat das React-Team eine kritische Schwachstelle zur Remote-Code-Ausführung (RCE) offengelegt. Sie erhielt die Höchstbewertung — 10,0 von 10 auf der CVSS-Skala.
Betroffen waren Websites und Webanwendungen, die verwundbare Versionen von React Server Components einsetzten, darunter Next.js mit dem App Router auf Basis von React 19.0–19.2.0. Angreifer konnten ohne Authentifizierung aus der Ferne beliebigen Code auf dem Server ausführen und sich damit potenziell direkten Zugriff darauf verschaffen.
Damals begannen die Angriffe bereits wenige Stunden nach der Offenlegung der Schwachstelle.
Wird sich das wiederholen?
PHP2Shell ist nicht die erste und bei Weitem nicht die letzte Bedrohung dieser Größenordnung. Mit dem Fortschritt von Technologie und Automatisierung werden Angriffe immer zugänglicher. Schwachstellen werden immer schneller entdeckt, und die Zeit zwischen ihrer Offenlegung und den ersten Angriffen wird immer kürzer.
Was hilft wirklich beim Schutz?
- Regelmäßige Updates. Wir empfehlen, Sicherheitspatches in den ersten Stunden nach ihrer Veröffentlichung einzuspielen, ohne auf die geplante Wartung zu warten.
- Monitoring und Benachrichtigungen. Verdächtige Aktivitäten müssen sofort erkannt werden, nicht erst nach einem Vorfall.
- Ein Verantwortlicher für Sicherheit. Bei Seed Factory übernehmen wir all diese Aufgaben: Wir verfolgen Schwachstellen, spielen Updates rechtzeitig ein und — vor allem — überwachen den Zustand Ihrer Systeme, um die Risiken für Ihre Daten zu senken.