
Welches CRM wählen: europäisch, amerikanisch oder self-hosted?
Europäisches, amerikanisches oder self-hosted CRM: wo personenbezogene Daten wirklich liegen, wer den Anbieter tatsächlich kontrolliert und welche DSGVO-Pflichten bei Ihnen bleiben. Mit Entscheidungsmatrix.

Welches CRM sollten Sie wählen: ein europäisches oder ein amerikanisches? Oder ist es einfacher und besser, eine Self-hosted-Lösung zu betreiben? In diesem Artikel gehen wir die wichtigsten Optionen mit ihren Stärken und Grenzen durch und stellen eine Entscheidungsmatrix vor, die Ihnen bei der Wahl für Ihr Unternehmen hilft.
Wichtig: Wir erbringen keine Rechtsberatung und sind keine Rechtsanwälte. Alles Folgende beruht auf unserer eigenen Erfahrung und auf öffentlich zugänglichen Informationen.
Zuerst: Worum geht es eigentlich?
Die erste und wichtigste Frage ist die Übermittlung und Speicherung personenbezogener Daten außerhalb der EU.
Die nächste wichtige Frage ist die Rechtsordnung, der die juristische Person unterliegt, mit der Sie zusammenarbeiten.
Eine Frage bekommt jedoch oft zu wenig Aufmerksamkeit: Wem gehört diese juristische Person tatsächlich, und wer kontrolliert sie? Ein Beispiel ist Pipedrive, ein estnisches Unternehmen mit Rechenzentren in der EU. Mehrheitseigentümer ist seit November 2020 die US-Firma Vista Equity Partners — so steht es im Newsroom auf der offiziellen Website von Pipedrive.
Amerikanische CRM-Systeme
Ein amerikanisches CRM zu nutzen, ist heute legal. Was morgen gilt, kann aber niemand sagen. Datenübermittlungen in die USA stützen sich derzeit auf das Data Privacy Framework (DPF), das die EU-Kommission 2023 angenommen hat. Seine Rechtmäßigkeit wurde bereits vor Gericht angefochten: 2025 hat das Gericht der EU die Klage abgewiesen, gegen dieses Urteil wurde jedoch Rechtsmittel eingelegt.
Wer heute eine amerikanische Lösung einsetzt, muss eine Reihe von Voraussetzungen erfüllen, zum Beispiel:
- Zertifizierung unter dem Data Privacy Framework (DPF) — prüfen, ob das Unternehmen am Programm teilnimmt und ob die Zertifizierung die betreffende Datenart abdeckt;
- AVV (Art. 28) — ein Vertrag zur Auftragsverarbeitung;
- Eintrag im VVT (Art. 30) — die Verarbeitung muss im Verzeichnis von Verarbeitungstätigkeiten dokumentiert sein;
- Datenschutzerklärung (Art. 13/14) — Beschreibung der Verarbeitung: wie genau das Unternehmen personenbezogene Daten verarbeitet, mit welchen Werkzeugen, zu welchem Zweck usw.;
- Einhaltung eines Löschkonzepts — Regeln für den Lebenszyklus der Daten: wie lange sie gespeichert werden dürfen und wie und wann sie gelöscht werden;
- Prozess für Art. 15 (und Art. 16–22) — wie Sie Anfragen bearbeiten, wenn jemand Auskunft, Berichtigung oder Löschung seiner Daten verlangt;
- TOM (Art. 32) — die technischen und organisatorischen Maßnahmen, mit denen der Anbieter personenbezogene Daten schützt;
- wenn ein geeigneter Mechanismus wie das DPF nicht genutzt werden kann, muss die Übermittlung durch andere rechtliche Garantien abgesichert werden: SCC (Standardvertragsklauseln) + TIA (Transfer Impact Assessment) + zusätzliche technische oder organisatorische Schutzmaßnahmen.
Dennoch bleibt ein Restrisiko durch den CLOUD Act, das das DPF nicht abdeckt: Selbst wenn alle Anforderungen erfüllt und Schutzmaßnahmen umgesetzt sind, kann ein gewisses Risiko bestehen bleiben, dass US-Behörden auf die Daten zugreifen.
Nicht jedes internationale Unternehmen erfüllt die komplette Liste, auch wenn die meisten großen CRM-Systeme die aktuellen Anforderungen problemlos einhalten und auf dem EU-Markt tätig sind. Die eigentliche Frage lautet: Wenn sich die Anforderungen ändern — kann Ihr Anbieter dann mithalten?
Europäische Optionen
Bei Unternehmen, die der EU-Rechtsordnung unterliegen und Daten ausschließlich innerhalb der EU verarbeiten, ist die Lage etwas einfacher. In der Regel erfüllen sie die nötigen Regeln und Anforderungen von vornherein und erfordern keine zusätzlichen Prüfungen. Die Komplikationen einer Datenübermittlung in Drittländer entfallen.
Trotzdem ist die Liste der Anforderungen fast identisch mit der amerikanischen: AVV (Art. 28), Eintrag im VVT (Art. 30), Datenschutzerklärung (Art. 13/14), Löschkonzept, Prozess für Art. 15 (und Art. 16–22), TOM (Art. 32).
Es gibt allerdings einen Haken, der die gängige Annahme „europäisches SaaS (Software as a Service) = sicheres SaaS“ ins Wanken bringen kann.
Viele europäische Cloud-Dienste laufen auf Amazon-Servern und setzen Unterauftragnehmer aus den USA ein. Solche Konstellationen sind keine Seltenheit, deshalb kann sich die Aussage „Ihre Daten liegen in der EU“ als Marketing entpuppen, das die Realität nicht abbildet. Fordern Sie vor der Unterzeichnung des AVV (Auftragsverarbeitungsvertrag) die aktuelle Liste der Unterauftragsverarbeiter beim Anbieter an und prüfen Sie, wo diese sitzen und welche Daten sie erhalten.
| Anbieter | Rechtsträger | Datenspeicherung | Hosting | Kontrolliert von |
|---|---|---|---|---|
| Pipedrive | Pipedrive OÜ, Estland (Tallinn) | EU (Frankfurt/Dublin) | AWS | Vista Equity Partners (USA, PE-Fonds, Mehrheitsbeteiligung seit 2020) |
| SuperOffice | SuperOffice AS, Norwegen (Oslo) | EU | Nicht ermittelt | Axcel (Dänemark); seit 2025 Continuation Fund unter Beteiligung von Carlyle AlpInvest |
| Teamleader | Belgien (Gent) | EU (Dublin / Amsterdam) | AWS / Microsoft Azure (USA) | Visma Group (Norwegen); Visma wird von Hg (Großbritannien) kontrolliert |
| Salesflare | Belgien (Antwerpen) | Belgien | Google Cloud (USA) | Privat gehalten |
| Odoo | Odoo S.A., Belgien (Louvain-la-Neuve) | EU (Region wählbar) | Odoo Cloud / externe Hosting-Provider | Gründer; US-Minderheitsinvestoren (Summit Partners, CapitalG) |
| weclapp | weclapp SE, Deutschland | EU (Frankfurt am Main) | Nicht ermittelt | Exact (Niederlande), kontrolliert von KKR (USA) |
Self-Hosting: Vor- und Nachteile
Läuft das System vollständig in Ihrer eigenen Infrastruktur und wird dort ohne externen Zugriff betrieben, stellen sich deutlich weniger Fragen zu externen Auftragsverarbeitern und internationalen Datenübermittlungen. Self-Hosting befreit aber nicht von der DSGVO (Datenschutz-Grundverordnung), denn Ihr Unternehmen verarbeitet weiterhin personenbezogene Daten. Es bleiben also: Datenschutzerklärung (Art. 13/14), Eintrag im VVT (Art. 30), TOM (Art. 32), Einhaltung des Löschkonzepts und der Prozess für Art. 15.
Bei SaaS kümmert sich überwiegend der Anbieter um die Technik. Beim Self-Hosting geht diese Verantwortung auf Ihr Unternehmen über:
- Serverbetrieb — selbst dafür sorgen, dass der Server läuft, Backups erstellen, Zugriffe und Monitoring einrichten, das System nach Ausfällen wiederherstellen usw.;
- Update-Pflicht — neue Programmversionen und vor allem Security-Patches selbst einspielen.
Wie wichtig regelmäßige und zeitnahe Updates sind, zeigen wir am Beispiel von drei verbreiteten Lösungen. Hier die Zahl der für sie veröffentlichten CVEs (Common Vulnerabilities and Exposures — das Verzeichnis bekannter Schwachstellen) in den Jahren 2025 und 2026.
| CRM | 2025 | 2026* |
|---|---|---|
| SuiteCRM | 13 | 0 |
| EspoCRM | 6 | 12 |
| Dolibarr | 3 | 36 |
Nach CVE-Nummern, OpenCVE, Stand 22.09.2026.
- SuiteCRM — app.opencve.io/cve/?vendor=salesagility&product=suitecrm
- EspoCRM — app.opencve.io/cve/?vendor=espocrm
- Dolibarr — app.opencve.io/cve/?vendor=dolibarr
Die Zahl der CVEs misst die Offenlegungsdisziplin, nicht die Sicherheit. Viele CVEs deuten manchmal nicht nur auf Probleme hin, sondern auch auf Transparenz und einen ausgereiften Prozess zum Finden und Offenlegen von Schwachstellen. Für die Sicherheitsbewertung lohnt ein breiterer Blick: Wie kritisch sind die CVEs (CVSS), wie schnell kommen Patches, bleiben bekannte Schwachstellen offen?
Schwachstellen im CRM selbst sind nur ein kleiner Teil des Sicherheitsbilds eines self-hosted CRM. Stellen Sie sich die Hierarchie vor: Das CRM läuft auf PHP → nutzt eine MySQL-/PostgreSQL-Datenbank → Anfragen bedient nginx / Apache → das Ganze läuft in einem Docker-Container → darunter liegt das Betriebssystem. Jede dieser Komponenten hat ihre eigenen Schwachstellen und CVEs.
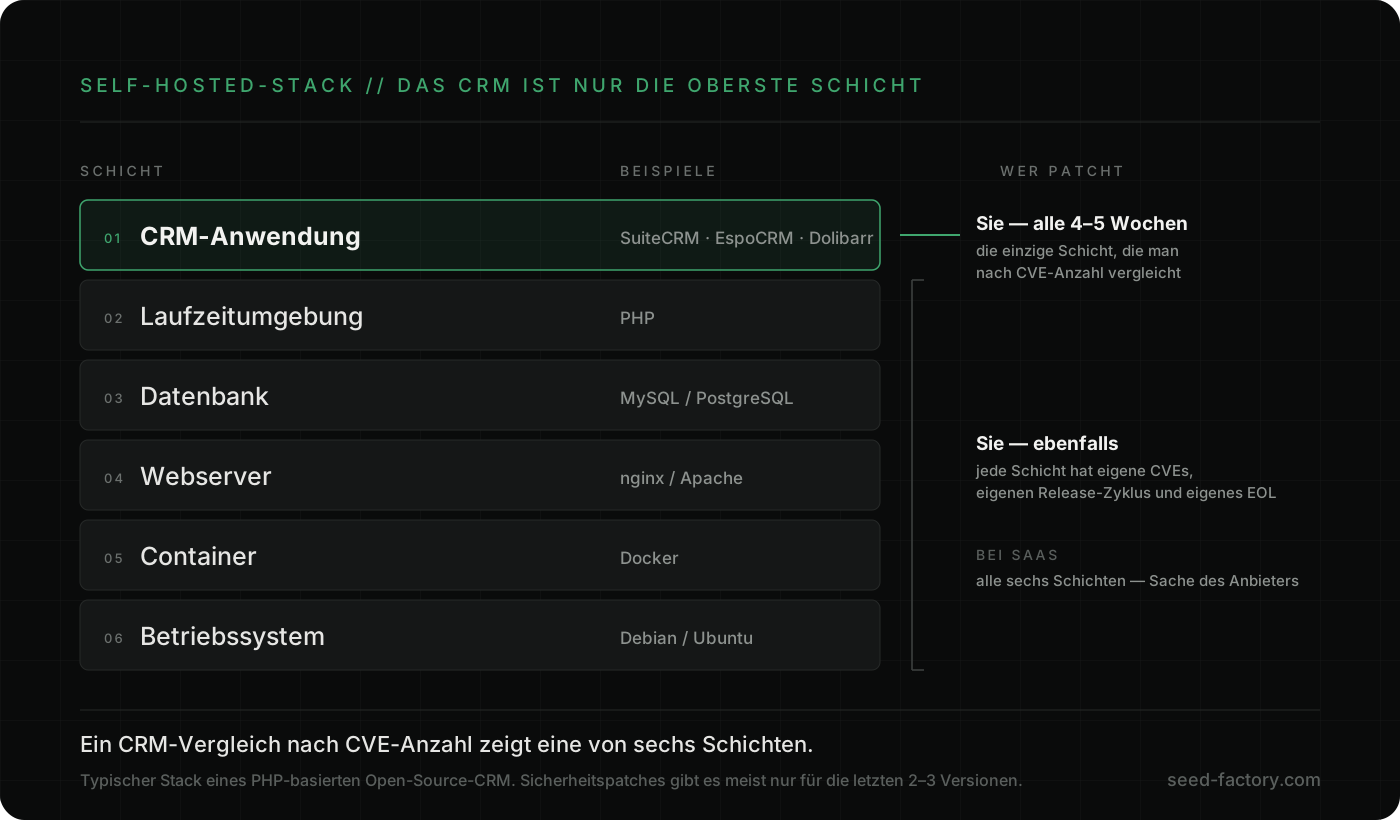
Unser Ziel ist nicht, Ihnen Angst zu machen, sondern ehrlich über alle möglichen Risiken zu sprechen. Wir sagen unseren Kunden immer vorab: Self-hosted Open-Source-Lösungen haben enorme Vorteile, bringen aber auch mehr Verantwortung und mehr Aufwand für die Infrastruktur mit sich. In der Regel werden nur die letzten 2–3 Versionen eines Produkts aktiv gepflegt. In der Praxis heißt das: regelmäßig Updates einspielen — etwa alle 4–5 Wochen — und zumindest einen grundlegenden technischen Support für das System haben.
Die wichtigsten Entscheidungsfaktoren
Eine eindeutige Antwort, die für alle passt, gibt es nicht und kann es nicht geben. Die passende Lösung hängt von Ihren Geschäftszielen, Ihren Anforderungen an die Daten, der bereits genutzten Infrastruktur und davon ab, wie viel Kontrolle Sie behalten möchten.
Bei den konkreten Anforderungen und Dokumenten hilft Ihnen Ihre Rechtsberatung. Für die meisten gängigen Lösungen lässt sich die nötige rechtliche und organisatorische Grundlage schaffen: die entsprechenden Verträge schließen, den Übermittlungsmechanismus, die Unterauftragsverarbeiter und weitere Verarbeitungsbedingungen prüfen.
Wenn Sie im öffentlichen Sektor, im Bankwesen oder in einer anderen streng regulierten Branche tätig sind, reicht dieser Artikel nicht aus. Wir betrachten die CRM-Wahl hier vor allem aus Sicht kleiner und mittlerer Unternehmen. Diese sind flexibel genug, um nach ihren eigenen Bedürfnissen zu entscheiden. Ist ein Unternehmen bereits in ein bestimmtes Big-Tech-Ökosystem eingebunden, sind Produkte aus demselben Ökosystem die rationalere Wahl — auch wenn der Anbieter außerhalb der EU sitzt. Ist die Speicherung und Verarbeitung ausschließlich in der EU eine Pflichtanforderung, wird die Auswahl kleiner, bleibt aber eine absolut realistische und machbare Aufgabe.
Wenn Ihnen die volle Kontrolle über Infrastruktur und Daten wichtig ist, ist Self-Hosting die passendste Lösung.
Bitte beachten Sie: Die Kosten vergleichen wir in diesem Artikel bewusst nicht. Bei SaaS-Lösungen entstehen die Hauptkosten meist durch das Abonnement und die Anzahl der Nutzer; bei Open-Source-Self-Hosting ist die Kostenstruktur eine andere: Hosting, Backups, Monitoring, Updates und technischer Support. Je nach Teamgröße und Infrastrukturanforderungen können die Gesamtkosten niedriger oder vergleichbar mit SaaS ausfallen.
Worauf Sie achten sollten
Wichtig ist zu verstehen, an wen und auf welche Weise Ihr CRM die Daten Ihrer Kunden weitergibt. Wer mit einem Big-Tech-Ökosystem arbeitet, kommt um integrierte KI-Funktionen kaum herum. Ein modernes CRM kann Modelle und Dienste externer KI-Anbieter nutzen: OpenAI, Anthropic, Google, Meta, xAI und andere.
In Tarifen unterhalb von Enterprise können die Bedingungen der Datenverarbeitung abweichen. Der Vertrag kann vorsehen, dass Daten zur Verbesserung der eigenen Produkte des Anbieters genutzt oder von Drittanbietern verarbeitet werden. Damit ist nicht mehr ein einzelnes Unternehmen an der Verarbeitung beteiligt, sondern eine ganze Kette von Anbietern und Unterauftragsverarbeitern. Vereinfacht sieht sie so aus: Der Kunde übergibt personenbezogene Daten an Ihr Unternehmen; Ihr Unternehmen speichert und verarbeitet sie bei einem CRM-Anbieter; dieser zieht einen externen KI-Anbieter hinzu, der wiederum eigene Unterauftragsverarbeiter einsetzt. Wechselt der CRM-Anbieter einen Unterauftragsverarbeiter oder fügt einen hinzu, müssen Sie verstehen, wie sich das auf Ihre Pflichten gegenüber Ihren Kunden auswirkt und ob Sie handeln müssen.
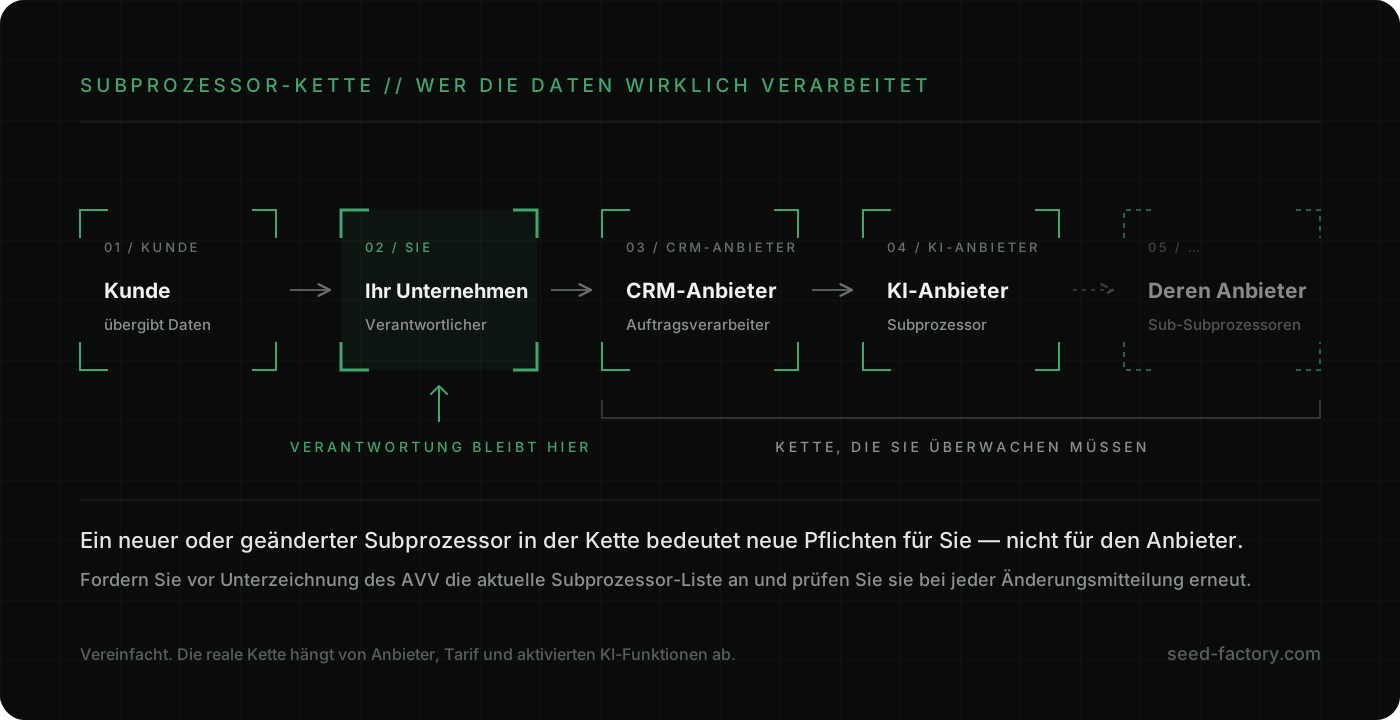
Die Verantwortung gegenüber dem Kunden bleibt letztlich bei Ihnen. Deshalb ist es wichtig, Änderungen in der Verarbeitungskette im Blick zu behalten — etwa den Wechsel oder das Hinzufügen von Unterauftragsverarbeitern — und die damit verbundenen Informationspflichten rechtzeitig zu erfüllen, falls sie entstehen.
Entscheidungsmatrix
| Kriterium | US-SaaS (Big Tech) | EU-SaaS | Self-hosted (Open Source) |
|---|---|---|---|
| Daten physisch in der EU | abhängig vom Anbieter | ja | ja (unter Ihrer Kontrolle) |
| Drittlandübermittlung | ja (DPF oder SCC + TIA nötig) | nein, wenn Anbieter und Unterauftragsverarbeiter in der EU sind | nein |
| Restrisiko CLOUD Act | abhängig von Hoster und Eigentümer (beides prüfen) | meist keins (Eigentümer prüfen) | keins |
| Compliance-Aufwand | maximal | mittel (AVV mit dem Anbieter, aber ohne DPF / SCC) | mittel (kein AVV mit CRM-Anbieter; mit dem Hoster bleibt er) |
| Wer aktualisiert und patcht | Anbieter | Anbieter | Sie (alle 4–5 Wochen) |
| Zeit bis zum Start | Tage | Tage | Wochen |
| Anpassbarkeit | begrenzt | begrenzt | vollständig |
| KI-Funktionen ab Werk | stark | mittel | schwach (oder eigene) |
| Kette der Unterauftragnehmer | lang, muss überwacht werden | kürzer, aber ebenfalls überwachen | unter Ihrer Kontrolle |
| Kosten | Abonnement | Abonnement | vergleichbar (Hosting + Updates + Backups) |
Wie gesagt: Die passende Lösung hängt von Ihren Geschäftszielen, Datenanforderungen, der vorhandenen Infrastruktur und dem nötigen Maß an Kontrolle ab. Klären Sie deshalb zuerst, was für Sie Priorität hat:
- Ein Big-Tech-Ökosystem oder KI-Funktionen sind entscheidend → ziehen Sie eine amerikanische Lösung in Betracht. Planen Sie ein Monitoring der Unterauftragsverarbeiter ein und prüfen Sie den Übermittlungsmechanismus mit Ihrer Rechtsberatung (zum Beispiel DPF oder SCC + TIA).
- Daten und Rechtsträger sollen in der EU sein, starke Anpassbarkeit ist nicht entscheidend → ziehen Sie ein europäisches SaaS in Betracht. Prüfen Sie vor Vertragsabschluss den Eigentümer des Unternehmens, den tatsächlichen Ort der Datenverarbeitung und die aktuelle Liste der Unterauftragsverarbeiter.
- Sie brauchen volle Kontrolle über Infrastruktur und Daten → wählen Sie Self-Hosting. Klären Sie vorab, wer Updates einspielt, Backups erstellt und neue CVEs im Blick behält. Wenn Sie kein eigenes technisches Team haben, lässt sich der Support über einen Retainer auslagern — diesen Service bieten wir übrigens auch an.
- Sie sind im öffentlichen Sektor oder im Bankwesen tätig → diese Matrix reicht nicht aus. Für solche Organisationen gelten zusätzliche Anforderungen, und die Wahl der Lösung erfordert eine eigene Analyse.
Sie brauchen Unterstützung?
Wir helfen Ihnen, die Optionen im Hinblick auf Ihre Ziele zu bewerten, die nötige Infrastruktur aufzusetzen, Arbeitsabläufe zu optimieren und die technischen Anforderungen der Aufsichtsbehörden zu berücksichtigen.
Im nächsten Artikel setzen wir das Thema CRM-Auswahl fort, dann von der technischen Seite: Wir vergleichen konkrete Lösungen, ihre Möglichkeiten, Grenzen und Einsatzszenarien für unterschiedliche Geschäftsanforderungen. Folgen Sie uns in den sozialen Netzwerken, damit Sie die Fortsetzung nicht verpassen.